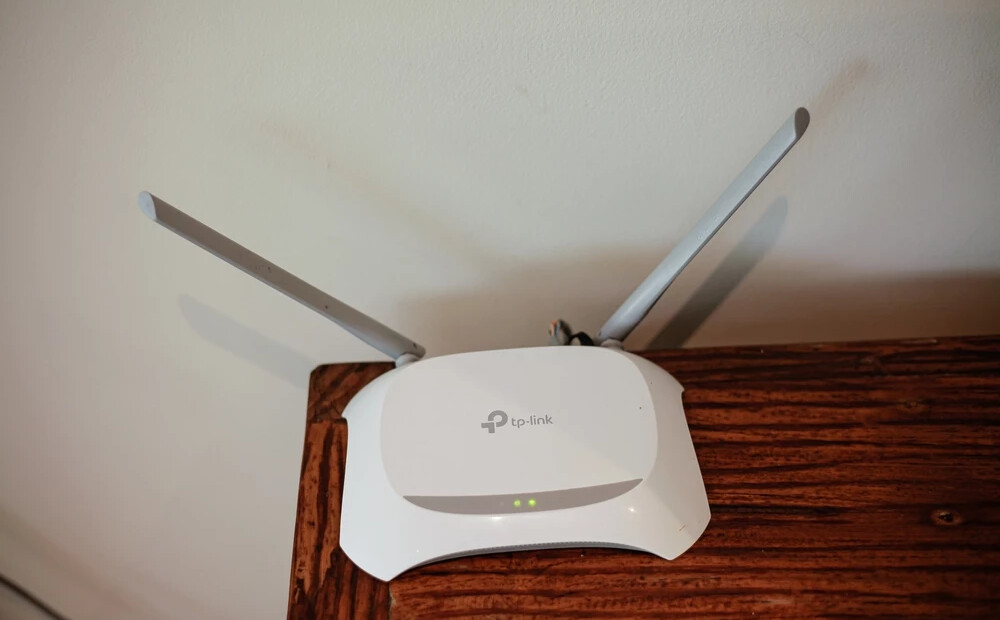
Kiberdrošības pētnieks Kentēns Kaizers atklājis nopietnu Wi-Fi ievainojamību, kas jau ilgus gadus apdraud daudzu ražotāju rūterus. Šī problēma pastāv kopš aptuveni 2007. gada un ļauj hakeriem piekļūt ierīcēm pat bez Wi-Fi tīkla paroles. Pētnieks demonstrējis, ka, atrodoties Wi-Fi signāla uztveršanas zonā, kiberuzbrucēji var izmantot šo ievainojamību, lai iegūtu kontroli pār rūteriem. Tā skar dažus “Netgear”, “TP-Link”, “Huawei” un citus ierīču modeļus, tomēr nenozīmē, ka visas šīs ierīces ir apdraudētas. Saskaņā ar lējumiem, Beļģijā ir apmēram 1,56 miljoni potenciāli apdraudētu ierīču. Problēma saistīta ar WPS funkciju, kas atvieglo ierīču pieslēgšanu tīklam. “Broadcom”, programmatūras ražotājs, jau 2018. gadā bija informēts par šo ievainojamību, taču daudzas ierīces kopš tā laika nav saņēmušas drošības atjauninājumus. Speciālisti iesaka rūteru īpašniekiem nomainīt paroles un pārbaudīt pieejamos programmatūras atjauninājumus, kā arī, ja nepieciešams, atslēgt WPS funkciju, ja tā netiek lietota. Pašlaik nav zināms, vai ievainojamība jau tiek izmantota reālos kiberuzbrukumos.

Redakcijas autors un reportieris. Seko līdzi aktuālākajiem notikumiem.